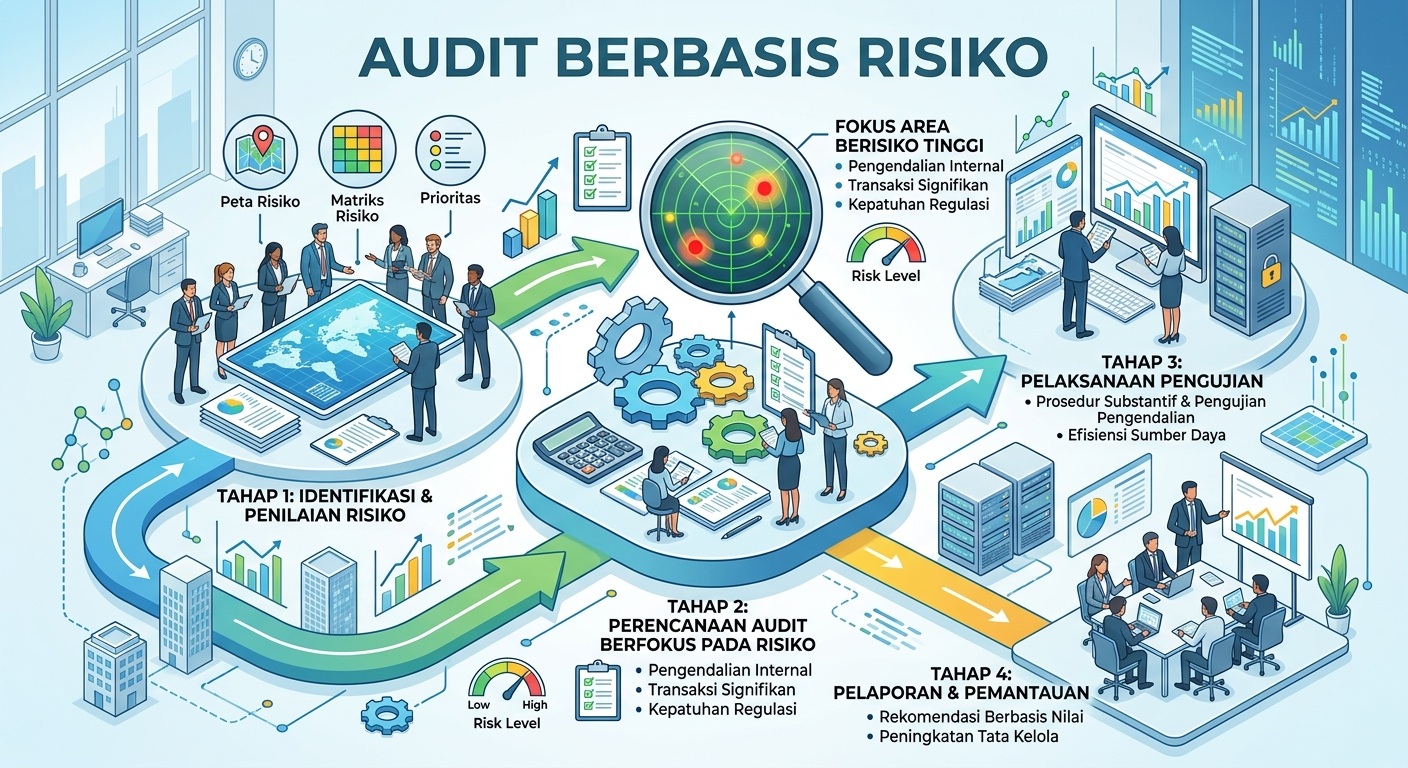
Audit Berbasis Risiko (Risk-Based Audit/RBA) adalah pendekatan modern dalam dunia pengauditan yang menempatkan area berisiko tinggi sebagai prioritas utama pengujian.
Berbeda dengan audit tradisional yang memeriksa transaksi secara merata atau berbasis sampel acak sederhana, RBA menyelaraskan seluruh perencanaan dan prosedur audit dengan profil risiko serta tujuan strategis organisasi.
Mengapa Menggunakan Audit Berbasis Risiko?
Dalam lanskap bisnis yang semakin kompleks, sumber daya audit (waktu, personel, dan anggaran) selalu terbatas. Memeriksa setiap detail aktivitas perusahaan bukan hanya tidak efisien, tetapi juga berpotensi meloloskan ancaman-ancaman besar yang tidak teridentifikasi.
- Efisiensi Sumber Daya: Fokus dialokasikan pada area yang paling berpotensi merugikan atau mengganggu kelangsungan bisnis.
- Nilai Tambah bagi Strategi Perusahaan: Auditor tidak sekadar menemukan kesalahan administratif, tetapi juga mengidentifikasi celah tata kelola yang relevan dengan tujuan direksi.
- Fokus pada Pencegahan: Membantu manajemen mendeteksi risiko sebelum risiko tersebut terealisasi menjadi kerugian atau penyimpangan (fraud).
3 Pilar Utama Risiko Audit
Dalam penerapan Risk-Based Audit, auditor mengukur risiko keseluruhan berdasarkan formula dasar risiko audit yang terdiri dari tiga elemen:
Risiko Audit = Risiko Bawaan x Risiko Pengendalian x Risiko Deteksi
| Jenis Risiko | Penjelasan |
| Risiko Bawaan (Inherent Risk) | Kerentanan suatu aktivitas/akun terhadap kesalahan atau kecurangan tanpa mempertimbangkan pengendalian internal (misal: industri keuangan yang teregulasi ketat atau transaksi kas bernominal besar). |
| Risiko Pengendalian (Control Risk) | Risiko bahwa sistem pengendalian internal yang ada gagal mencegah atau mendeteksi kesalahan secara tepat waktu. |
| Risiko Deteksi (Detection Risk) | Risiko bahwa prosedur yang dilakukan auditor gagal menemukan kesalahan yang sebenarnya ada. Ini satu-satunya risiko yang dapat dikontrol langsung oleh auditor. |
Tahapan Pelaksanaan Risk-Based Audit
Prosedur RBA dijalankan secara terstruktur melalui tiga tahapan utama:
+-------------------------------------------------------+
| 1. Perencanaan & Penilaian Risiko (Risk Assessment)    |
|    • Identifikasi tujuan & profil bisnis               |
|    • Pemetaan & penentuan tingkat risiko (Risk Matrix) |
+-------------------------------------------------------+
                           │
                           ▼
+-------------------------------------------------------+
| 2. Pengujian & Evaluasi (Risk Response)               |
|    • Uji efektivitas pengendalian internal (TOC)      |
|    • Prosedur substantif pada area berisiko tinggi    |
+-------------------------------------------------------+
                           │
                           ▼
+-------------------------------------------------------+
| 3. Pelaporan & Tindak Lanjut (Reporting)              |
|    • Temuan berbasis dampak risiko                    |
|    • Rekomendasi perbaikan untuk manajemen            |
+-------------------------------------------------------+
1. Perencanaan dan Penilaian Risiko (Risk Assessment)
Auditor mempelajari konteks organisasi, identifikasi proses bisnis utama, dan menganalisis matriks risiko. Area yang dikategorikan High Risk akan mendapatkan alokasi jam kerja dan sampel yang jauh lebih besar dibanding area Low Risk.
2. Pengujian Pengendalian dan Substantif (Risk Response)
Auditor menguji apakah sistem pencegahan yang dibuat manajemen (internal control) berfungsi dengan baik. Jika pengendalian dinilai lemah, pengujian substantif terhadap data dan transaksi akan diperdalam.
3. Pelaporan Berbasis Risiko (Reporting)
Laporan hasil audit tidak hanya menyajikan daftar temuan kesalahan, tetapi juga mengurutkan temuan tersebut berdasarkan tingkat signifikansi dampak risiko terhadap organisasi, lengkap dengan rekomendasi perbaikannya.
Tantangan dalam Penerapan RBA
- Ketergantungan pada Kualitas Penilaian Risiko: Jika manajemen atau auditor salah mengidentifikasi risiko utama sejak awal, area vital bisa terlewat dari pemeriksaan.
- Perubahan Dinamika Bisnis: Risiko bisnis bersifat dinamis. Auditor harus terus memperbarui profil risiko seiring dengan munculnya teknologi baru, regulasi baru, atau perubahan kondisi pasar.
- Kebutuhan Kompetensi Auditor: Auditor dituntut tidak hanya menguasai akuntansi/teknik sampling, tetapi juga memahami proses bisnis secara komprehensif serta mampu berpikir strategis.
Jika Anda membutuhkan program pelatihan perbankan, percayakan kebutuhan Anda kepada Kalpata. Kalpata menyediakan program pelatihan perbankan sebagai berikut:
- Banking Business Operation
- Banking Risk Management
- Risk Based Audit
- Good Corporate Governance
- Asset & Liability Management
- Commercial Credit Analysis
- Consumer Credit Analysis
- Handling Non Performance Loan
- Anti-Fraud & Whistle Blowing
- Graphology
- Banking Business Planning
- Sharia Banking Operations
- Bank Assurance Banking Business
- Wealth Management
- Key Performance Indicator
- APU-PPT & PPPSPM
- Integrity & Professionalism
Informasi pelatihan dan konsultasi dapat menghubungi:
Contact Person : Tri Putera, S.E. (Operations Manager)
Mobile/ Whatsapp : +6289513512939